Domain uhmv.de kaufen?
Wir ziehen mit dem Projekt
uhmv.de um.
Sind Sie am Kauf der Domain
uhmv.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain uhmv.de kaufen?
Was ist ein böser Held und was bedeutet "malicious bane"?
Ein böser Held ist ein Charakter, der sowohl positive als auch negative Eigenschaften hat und oft moralisch ambivalent ist. Sie können sowohl heldenhafte Taten vollbringen als auch egoistische oder böse Handlungen begehen. "Malicious bane" ist eine englische Phrase, die übersetzt "bösartige Plage" bedeutet. Es könnte sich auf eine Person oder eine Situation beziehen, die absichtlich Schaden oder Leid verursacht. Es kann auch metaphorisch verwendet werden, um eine negative Kraft oder einen Fluch zu beschreiben. **
Was sind Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit?
Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit sind mächtige Monsterkarten, die in strategischen Duellen eingesetzt werden können. Malicious Bane ist ein dunkles Monster mit hoher Angriffskraft und Verteidigung, das zusätzliche Effekte hat, um deinem Gegner Schaden zuzufügen. Cyber Drache Unendlichkeit ist ein Maschinenmonster, das verschiedene Effekte hat, um andere Monster zu zerstören und deinem Deck zusätzliche Karten hinzuzufügen. Beide Karten sind bei Spielern beliebt, die starke Monster in ihren Decks verwenden möchten. **


Ähnliche Suchbegriffe für Malicious
Top-Angebote
Produkte zum Begriff Malicious:
-
Kaspersky ICS Threat Data Feeds – Malicious HashesKaspersky ICS Threat Data Feeds – Malicious Hashes In der heutigen Industrie sind industrielle Steuerungssysteme (ICS) und Operational Technology (OT) zunehmend Ziel von Cyberangriffen. Um diesen Bedrohungen effektiv zu begegnen, bietet Kaspersky mit den **ICS Threat Data Feeds – Malicious Hashes** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, schädliche Dateien frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky ICS Threat Data Feeds – Malicious Hashes Die **Kaspersky ICS Threat Data Feeds – Malicious Hashes** liefern kontinuierlich aktualisierte Informationen über schädliche Dateien, die speziell auf industrielle Umgebungen abzielen. Diese Datenfeeds enthalten Hash-Werte von Malware, die in ICS-Umgebungen identifiziert wurden, und ermöglichen es Unternehmen, ihre Sicherheitsmaßnahmen proaktiv zu verstärken. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von Hash-Werten schädlicher Dateien, die speziell auf ICS abzielen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Bedrohungen, die speziell auf industrielle Systeme abzielen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky ICS Threat Data Feeds – Malicious Hashes** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht. :contentReference[oaicite:1]{index=1} Systemanforderungen Um die **Kaspersky ICS Threat Data Feeds – Malicious Hashes** optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Prozessor Intel Xeon oder gleichwertig Arbeitsspeicher Mindestens 8 GB RAM Festplattenspeicher Mindestens 100 GB freier Speicherplatz Netzwerk Stabile Internetverbindung für den regelmäßigen Abruf der Datenfeeds40470,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
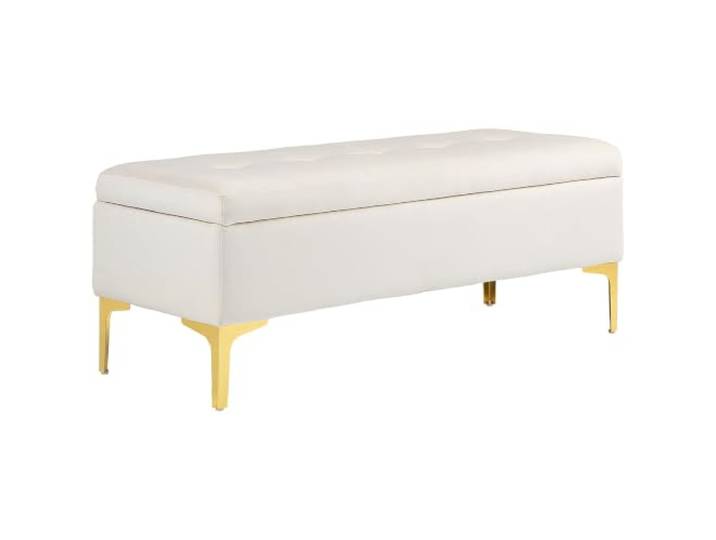
HOMCOM Sitzbank mit Stauraum Polsterbank Samtoptik 120x44x44,5 cm Beige Faltbare Kisten Aufbewahrung, Kleiderschrank Organizer, für Spielzeug, Kleidung, Bücher<p>Die <strong>HOMCOM Sitzbank mit Stauraum</strong> vereint stilvolles Design und praktische Funktionalität in einem Möbelstück. Mit ihren Abmessungen von <strong>120 x 44 x 44,5 cm</strong> ist diese <strong>Polsterbank</strong> ideal für verschiedene Räume wie Wohnzimmer, Schlafzimmer oder Flur geeignet. Die elegante <strong>Beige</strong> Farbgebung in Samtoptik verleiht jedem Raum eine gemütliche Atmosphäre.</p><p>Das dick gepolsterte Oberteil aus hautfreundlichem Samtstoff sorgt für einen hohen Sitzkomfort und lädt zum Verweilen ein. Das knopfgetuftete Design unterstreicht den modernen Stil und macht die Bank zu einem echten Blickfang. Unter dem oberen Deckel verbirgt sich ein praktischer <strong>Stauraum</strong>, der sich hervorragend für die Aufbewahrung von Decken, Handtüchern oder Kissen eignet. So bleibt dein Wohnraum stets ordentlich und aufgeräumt.</p><p>Die vielseitige Nutzung dieser <strong>Bettbank</strong> ist ein weiterer Pluspunkt. Ob als Sitzgelegenheit zum Schuhe binden, als zusätzliche Sitzfläche für Gäste oder als Hocker am Fußende des Bettes – die HOMCOM Sitzbank passt sich deinen Bedürfnissen flexibel an. Die vier stabilen, elektroplattierten Metallbeine mit goldfarbener Oberfläche bieten nicht nur eine hohe Tragfähigkeit von bis zu <strong>120 kg</strong>, sondern auch eine rutschfeste Fußpolsterung, die Kratzer auf dem Boden verhindert.</p><p>Diese stilvolle und funktionale Sitzbank ist die perfekte Ergänzung für dein Zuhause und bietet sowohl Komfort als auch praktischen Stauraum.</p>84,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wissen. FahrzeugeWissen. Fahrzeuge , Transport in spektakulären Bildern. Einzigartige Einblicke in die aufregende Welt der Fahrzeuge. Für Kinder ab 8 Jahren , Kotflügel, Seitenwände & Tankdeckel > Karosserie-, Anbauteile & Zubehör , Erscheinungsjahr: 20250228, Titel der Reihe: DK Wissen##, Redaktion: DK Verlag - Kids, Übersetzung: Ritschel, Martin, Seitenzahl/Blattzahl: 208, Abbildungen: Mit farbigen Fotos, Illustrationen und 3-D-Grafiken, Keyword: geschichte des transportwesens; wissenschaft und technik; enzyklopädie; enzyklopädie kinder; nachschlagewerk für kinder; technik; rekordhalter; rekorde; lexikon; lexikon kinder; wissen für kinder; wissen für schüler; wissensbuch; kindersachbuch; sachbuch für kinder; nachschlagewerk; schülerlexikon; kinderbuch wissen; kinder wissen; jugendlexikon; kinderlexikon; geschenk kinder; geschenk einschulung; geburtstagsgeschenk; schulanfang; schultüte; weihnachtsgeschenk; zukunftstechnologie; wissen für clevere kids; weltraum; 3d grafiken; infografiken; querschnitte; rakete; kindergeburtstag; grundschulwissen; grundschule; grundschullexikon; allgemeinbildung; ab 7 jahren; ab 8 jahren, Fachschema: Auto / Kraftfahrzeugtechnik~Fahrzeug / Kraftfahrzeug~KFZ~Kraftfahrzeug - Kraftfahrzeugtechnik~Kraftwagen~Fernverkehr~Güterverkehr - Gütertransport~Verkehr / Güterverkehr~Landmaschine - Landtechnik~Maschine / Landmaschine~Auto / Bildband, Katalog, Test~Fahrzeug / Nutzfahrzeug~Kraftfahrzeug / Nutzfahrzeug~Nutzfahrzeug~Baumaschine - Baufahrzeug~Maschine / Baumaschine~Traktor~Flugzeug~Luftfahrt / Flugzeug~Wissen für Kinder - Kinderwissen~Geschichte / Kindersachbuch, Jugendsachbuch~Kinder- u. Jugendliteratur / Kindersachbuch~Technik / Kindersachbuch~Fahrzeug / Kindersachbuch, Jugendsachbuch, Fachkategorie: Wissenschaft, Technologie und Gesellschaft ~Kfz-Handwerk~Güterverkehr und Straßentransportwesen~Luft- und Raumfahrttechnik~Elektrofahrzeuge / Fahrzeuge mit alternativen Kraftstoffen~Agrartechnik und landwirtschaftliche Maschinen~Autos: Ratgeber, Sachbuch~Busse, Straßenbahnen und Nutzfahrzeuge: Ratgeber, Sachbuch~Baufahrzeuge und schweres Gerät: Ratgeber, Sachbuch~Straßen- & Motorenfahrzeuge: Campingmobile, Freizeitfahrzeuge~Traktoren und landwirtschaftliche Nutzfahrzeuge: Ratgeber, Sachbuch~Lokomotiven & Schienenfahrzeuge~Schiffe: Fahrgastschiffe & andere seetüchtige Fahrzeuge~Flugzeuge: Ratgeber, Sachbuch~Kinder/Jugendliche: Allgemeine Interessen: Allgemeinbildung und Wissenswertes~Kinder/Jugendliche: Sachbuch: Geschichte~Kinder/Jugendliche: Sachbuch: Kriegsführung, Schlachten, Militär~Kinder/Jugendliche: Allgemeine Interessen: Maschinen und Prozesse~Kinder/Jugendliche: Sachbuch: Transport & Fahrzeuge~Kinder/Jugendliche: Nachschlagewerke: Fachspezifische Nachschlagewerke, Interesse Alter: empfohlenes Alter: ab 8 Jahre~empfohlenes Alter: ab 9 Jahre~empfohlenes Alter: ab 10 Jahre, Altersempfehlung / Lesealter: 18, ab Alter: 8, Warengruppe: HC/Kinderbücher/Sachbücher/Naturwissensch./Technik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 308, Breite: 258, Höhe: 18, Gewicht: 1361, Produktform: Gebunden, Genre: Kinder- und Jugendbücher,24,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lust auf LebensmittelLust auf Lebensmittel , Durch fast 2.000 Fotografien wird die ganze Welt der Lebensmittel abgebildet. "Lust auf Lebensmittel" ist der ideale Wegbegleiter für jeden, der mit Lebensmitteln zu tun hat - und ein Muss für Lebensmittelhändler, Gastronomen und Fachhändler. Der Inhalt reicht von Sorten, Geschmack und Herkunftüber Inhaltsstoffe und Nährstoffe bis hin zur richtigen Verarbeitung, Verwendung und Lagerung der Waren. Ein eigenes Kapitel ist Grundlagenwissen gewidmet, mit Stichworten wie Kohlenhydrate, Proteine, Lipide, Zusatzstoffe, Gütesiegel, Aromen und Qualitätsbezeichnungen. , Motoren & Motorteile > Motorrad- & Rollerteile & -zubehör28,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Kann ich Schicksalsheld Malicious spezialbeschwören, wenn ich ihn durch den Effekt von Visionsheld Vyon vom Friedhof verbannen, um mir eine Poly zu holen?
Ja, du kannst Schicksalsheld Malicious spezialbeschwören, wenn du ihn durch den Effekt von Visionsheld Vyon vom Friedhof verbannst, um dir eine Polymerisation zu holen. Der Effekt von Vyon erlaubt es dir, einen "Schicksalshelden" vom Deck auf den Friedhof zu legen und dann einen anderen "Schicksalshelden" vom Deck zu holen. Da Malicious ein "Schicksalsheld" ist, kannst du ihn auf diese Weise vom Friedhof verbannen und dann spezialbeschwören. **
-
Was sind die verschiedenen Anwendungsbereiche von Politur in Bezug auf Fahrzeuge, Möbel und Schmuck?
Politur wird verwendet, um Fahrzeugoberflächen zu reinigen, zu glänzen und zu schützen, indem sie Kratzer und Oxidation entfernt. Für Möbel wird Politur verwendet, um Holzoberflächen zu reinigen, zu polieren und zu schützen, um ihren Glanz und ihre Haltbarkeit zu erhalten. Im Schmuckbereich wird Politur verwendet, um Metall- und Edelsteinoberflächen zu reinigen, zu glänzen und zu schützen, um ihren Wert und ihre Schönheit zu bewahren. **
-
Welche verschiedenen Arten von Reparaturen können in den Bereichen Elektronik, Fahrzeuge und Haushaltsgeräte durchgeführt werden?
In der Elektronik können Reparaturen wie das Austauschen von defekten Bauteilen, das Löten von Verbindungen oder das Neuinstallieren von Software durchgeführt werden. Bei Fahrzeugen können Reparaturen wie das Wechseln von Öl und Filtern, das Austauschen von Bremsbelägen oder das Reparieren von Karosserieschäden vorgenommen werden. Im Bereich der Haushaltsgeräte können Reparaturen wie das Austauschen von defekten Teilen, das Reinigen von Verstopfungen oder das Neujustieren von Mechanismen durchgeführt werden. In allen Bereichen ist es wichtig, dass die Reparaturen von qualifizierten Fachleuten durchgeführt werden, um die Sicherheit und Funktionalität der Geräte zu gewährleisten. **
-
Wo könnte man Dinge wie Bücher, Lebensmittel oder Kleidung üblicherweise aufbewahren?
Man könnte diese Dinge üblicherweise in einem Regal, einem Schrank oder einer Kommode aufbewahren. Manche Menschen nutzen auch spezielle Aufbewahrungsboxen oder -behälter für diese Gegenstände. Lebensmittel sollten jedoch immer in einem kühlen und trockenen Ort gelagert werden. **


Welche Einkaufsmöglichkeiten bietet die Stadt für Kleidung, Elektronik und Lebensmittel?
Die Stadt bietet eine Vielzahl von Einkaufsmöglichkeiten für Kleidung, darunter große Einkaufszentren, Boutiquen und Second-Hand-Läden. Für Elektronik gibt es mehrere Elektronikfachgeschäfte sowie große Elektronikmärkte. Lebensmittel können in Supermärkten, Wochenmärkten und spezialisierten Geschäften wie Bäckereien und Metzgereien gekauft werden. **
Welche Maßnahmen sollten Unternehmen ergreifen, um die Produktsicherheit in den Bereichen Elektronik, Spielzeug und Haushaltsgeräte zu gewährleisten?
Um die Produktsicherheit in den Bereichen Elektronik, Spielzeug und Haushaltsgeräte zu gewährleisten, sollten Unternehmen zunächst strenge Qualitätskontrollen und Tests durchführen, um sicherzustellen, dass ihre Produkte den geltenden Sicherheitsstandards entsprechen. Zudem ist es wichtig, dass Unternehmen regelmäßige Schulungen für ihre Mitarbeiter anbieten, um sie über die neuesten Sicherheitsrichtlinien und -verfahren zu informieren. Des Weiteren sollten sie eine klare und verständliche Kennzeichnung der Produkte mit Sicherheitsinformationen und Warnhinweisen gewährleisten, um die Verbraucher zu informieren. Schließlich sollten Unternehmen ein effektives Rückrufsystem für Produkte implementieren, um im Falle von Sicherheitsproblemen schnell reagieren zu können und die Verbraucher zu schützen. **
Top-Angebote
Produkte zum Begriff Malicious:
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.40517,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky ICS Threat Data Feeds – Malicious HashesKaspersky ICS Threat Data Feeds – Malicious Hashes In der heutigen Industrie sind industrielle Steuerungssysteme (ICS) und Operational Technology (OT) zunehmend Ziel von Cyberangriffen. Um diesen Bedrohungen effektiv zu begegnen, bietet Kaspersky mit den **ICS Threat Data Feeds – Malicious Hashes** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, schädliche Dateien frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky ICS Threat Data Feeds – Malicious Hashes Die **Kaspersky ICS Threat Data Feeds – Malicious Hashes** liefern kontinuierlich aktualisierte Informationen über schädliche Dateien, die speziell auf industrielle Umgebungen abzielen. Diese Datenfeeds enthalten Hash-Werte von Malware, die in ICS-Umgebungen identifiziert wurden, und ermöglichen es Unternehmen, ihre Sicherheitsmaßnahmen proaktiv zu verstärken. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von Hash-Werten schädlicher Dateien, die speziell auf ICS abzielen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Bedrohungen, die speziell auf industrielle Systeme abzielen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky ICS Threat Data Feeds – Malicious Hashes** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht. :contentReference[oaicite:1]{index=1} Systemanforderungen Um die **Kaspersky ICS Threat Data Feeds – Malicious Hashes** optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Prozessor Intel Xeon oder gleichwertig Arbeitsspeicher Mindestens 8 GB RAM Festplattenspeicher Mindestens 100 GB freier Speicherplatz Netzwerk Stabile Internetverbindung für den regelmäßigen Abruf der Datenfeeds40470,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
HOMCOM Sitzbank mit Stauraum Polsterbank Samtoptik 120x44x44,5 cm Beige Faltbare Kisten Aufbewahrung, Kleiderschrank Organizer, für Spielzeug, Kleidung, Bücher<p>Die <strong>HOMCOM Sitzbank mit Stauraum</strong> vereint stilvolles Design und praktische Funktionalität in einem Möbelstück. Mit ihren Abmessungen von <strong>120 x 44 x 44,5 cm</strong> ist diese <strong>Polsterbank</strong> ideal für verschiedene Räume wie Wohnzimmer, Schlafzimmer oder Flur geeignet. Die elegante <strong>Beige</strong> Farbgebung in Samtoptik verleiht jedem Raum eine gemütliche Atmosphäre.</p><p>Das dick gepolsterte Oberteil aus hautfreundlichem Samtstoff sorgt für einen hohen Sitzkomfort und lädt zum Verweilen ein. Das knopfgetuftete Design unterstreicht den modernen Stil und macht die Bank zu einem echten Blickfang. Unter dem oberen Deckel verbirgt sich ein praktischer <strong>Stauraum</strong>, der sich hervorragend für die Aufbewahrung von Decken, Handtüchern oder Kissen eignet. So bleibt dein Wohnraum stets ordentlich und aufgeräumt.</p><p>Die vielseitige Nutzung dieser <strong>Bettbank</strong> ist ein weiterer Pluspunkt. Ob als Sitzgelegenheit zum Schuhe binden, als zusätzliche Sitzfläche für Gäste oder als Hocker am Fußende des Bettes – die HOMCOM Sitzbank passt sich deinen Bedürfnissen flexibel an. Die vier stabilen, elektroplattierten Metallbeine mit goldfarbener Oberfläche bieten nicht nur eine hohe Tragfähigkeit von bis zu <strong>120 kg</strong>, sondern auch eine rutschfeste Fußpolsterung, die Kratzer auf dem Boden verhindert.</p><p>Diese stilvolle und funktionale Sitzbank ist die perfekte Ergänzung für dein Zuhause und bietet sowohl Komfort als auch praktischen Stauraum.</p>84,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein böser Held und was bedeutet "malicious bane"?
Ein böser Held ist ein Charakter, der sowohl positive als auch negative Eigenschaften hat und oft moralisch ambivalent ist. Sie können sowohl heldenhafte Taten vollbringen als auch egoistische oder böse Handlungen begehen. "Malicious bane" ist eine englische Phrase, die übersetzt "bösartige Plage" bedeutet. Es könnte sich auf eine Person oder eine Situation beziehen, die absichtlich Schaden oder Leid verursacht. Es kann auch metaphorisch verwendet werden, um eine negative Kraft oder einen Fluch zu beschreiben. **
-
Was sind Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit?
Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit sind mächtige Monsterkarten, die in strategischen Duellen eingesetzt werden können. Malicious Bane ist ein dunkles Monster mit hoher Angriffskraft und Verteidigung, das zusätzliche Effekte hat, um deinem Gegner Schaden zuzufügen. Cyber Drache Unendlichkeit ist ein Maschinenmonster, das verschiedene Effekte hat, um andere Monster zu zerstören und deinem Deck zusätzliche Karten hinzuzufügen. Beide Karten sind bei Spielern beliebt, die starke Monster in ihren Decks verwenden möchten. **
-
Kann ich Schicksalsheld Malicious spezialbeschwören, wenn ich ihn durch den Effekt von Visionsheld Vyon vom Friedhof verbannen, um mir eine Poly zu holen?
Ja, du kannst Schicksalsheld Malicious spezialbeschwören, wenn du ihn durch den Effekt von Visionsheld Vyon vom Friedhof verbannst, um dir eine Polymerisation zu holen. Der Effekt von Vyon erlaubt es dir, einen "Schicksalshelden" vom Deck auf den Friedhof zu legen und dann einen anderen "Schicksalshelden" vom Deck zu holen. Da Malicious ein "Schicksalsheld" ist, kannst du ihn auf diese Weise vom Friedhof verbannen und dann spezialbeschwören. **
-
Was sind die verschiedenen Anwendungsbereiche von Politur in Bezug auf Fahrzeuge, Möbel und Schmuck?
Politur wird verwendet, um Fahrzeugoberflächen zu reinigen, zu glänzen und zu schützen, indem sie Kratzer und Oxidation entfernt. Für Möbel wird Politur verwendet, um Holzoberflächen zu reinigen, zu polieren und zu schützen, um ihren Glanz und ihre Haltbarkeit zu erhalten. Im Schmuckbereich wird Politur verwendet, um Metall- und Edelsteinoberflächen zu reinigen, zu glänzen und zu schützen, um ihren Wert und ihre Schönheit zu bewahren. **
Ähnliche Suchbegriffe für Malicious
-
Wissen. FahrzeugeWissen. Fahrzeuge , Transport in spektakulären Bildern. Einzigartige Einblicke in die aufregende Welt der Fahrzeuge. Für Kinder ab 8 Jahren , Kotflügel, Seitenwände & Tankdeckel > Karosserie-, Anbauteile & Zubehör , Erscheinungsjahr: 20250228, Titel der Reihe: DK Wissen##, Redaktion: DK Verlag - Kids, Übersetzung: Ritschel, Martin, Seitenzahl/Blattzahl: 208, Abbildungen: Mit farbigen Fotos, Illustrationen und 3-D-Grafiken, Keyword: geschichte des transportwesens; wissenschaft und technik; enzyklopädie; enzyklopädie kinder; nachschlagewerk für kinder; technik; rekordhalter; rekorde; lexikon; lexikon kinder; wissen für kinder; wissen für schüler; wissensbuch; kindersachbuch; sachbuch für kinder; nachschlagewerk; schülerlexikon; kinderbuch wissen; kinder wissen; jugendlexikon; kinderlexikon; geschenk kinder; geschenk einschulung; geburtstagsgeschenk; schulanfang; schultüte; weihnachtsgeschenk; zukunftstechnologie; wissen für clevere kids; weltraum; 3d grafiken; infografiken; querschnitte; rakete; kindergeburtstag; grundschulwissen; grundschule; grundschullexikon; allgemeinbildung; ab 7 jahren; ab 8 jahren, Fachschema: Auto / Kraftfahrzeugtechnik~Fahrzeug / Kraftfahrzeug~KFZ~Kraftfahrzeug - Kraftfahrzeugtechnik~Kraftwagen~Fernverkehr~Güterverkehr - Gütertransport~Verkehr / Güterverkehr~Landmaschine - Landtechnik~Maschine / Landmaschine~Auto / Bildband, Katalog, Test~Fahrzeug / Nutzfahrzeug~Kraftfahrzeug / Nutzfahrzeug~Nutzfahrzeug~Baumaschine - Baufahrzeug~Maschine / Baumaschine~Traktor~Flugzeug~Luftfahrt / Flugzeug~Wissen für Kinder - Kinderwissen~Geschichte / Kindersachbuch, Jugendsachbuch~Kinder- u. Jugendliteratur / Kindersachbuch~Technik / Kindersachbuch~Fahrzeug / Kindersachbuch, Jugendsachbuch, Fachkategorie: Wissenschaft, Technologie und Gesellschaft ~Kfz-Handwerk~Güterverkehr und Straßentransportwesen~Luft- und Raumfahrttechnik~Elektrofahrzeuge / Fahrzeuge mit alternativen Kraftstoffen~Agrartechnik und landwirtschaftliche Maschinen~Autos: Ratgeber, Sachbuch~Busse, Straßenbahnen und Nutzfahrzeuge: Ratgeber, Sachbuch~Baufahrzeuge und schweres Gerät: Ratgeber, Sachbuch~Straßen- & Motorenfahrzeuge: Campingmobile, Freizeitfahrzeuge~Traktoren und landwirtschaftliche Nutzfahrzeuge: Ratgeber, Sachbuch~Lokomotiven & Schienenfahrzeuge~Schiffe: Fahrgastschiffe & andere seetüchtige Fahrzeuge~Flugzeuge: Ratgeber, Sachbuch~Kinder/Jugendliche: Allgemeine Interessen: Allgemeinbildung und Wissenswertes~Kinder/Jugendliche: Sachbuch: Geschichte~Kinder/Jugendliche: Sachbuch: Kriegsführung, Schlachten, Militär~Kinder/Jugendliche: Allgemeine Interessen: Maschinen und Prozesse~Kinder/Jugendliche: Sachbuch: Transport & Fahrzeuge~Kinder/Jugendliche: Nachschlagewerke: Fachspezifische Nachschlagewerke, Interesse Alter: empfohlenes Alter: ab 8 Jahre~empfohlenes Alter: ab 9 Jahre~empfohlenes Alter: ab 10 Jahre, Altersempfehlung / Lesealter: 18, ab Alter: 8, Warengruppe: HC/Kinderbücher/Sachbücher/Naturwissensch./Technik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 308, Breite: 258, Höhe: 18, Gewicht: 1361, Produktform: Gebunden, Genre: Kinder- und Jugendbücher,24,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lust auf LebensmittelLust auf Lebensmittel , Durch fast 2.000 Fotografien wird die ganze Welt der Lebensmittel abgebildet. "Lust auf Lebensmittel" ist der ideale Wegbegleiter für jeden, der mit Lebensmitteln zu tun hat - und ein Muss für Lebensmittelhändler, Gastronomen und Fachhändler. Der Inhalt reicht von Sorten, Geschmack und Herkunftüber Inhaltsstoffe und Nährstoffe bis hin zur richtigen Verarbeitung, Verwendung und Lagerung der Waren. Ein eigenes Kapitel ist Grundlagenwissen gewidmet, mit Stichworten wie Kohlenhydrate, Proteine, Lipide, Zusatzstoffe, Gütesiegel, Aromen und Qualitätsbezeichnungen. , Motoren & Motorteile > Motorrad- & Rollerteile & -zubehör28,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche verschiedenen Arten von Reparaturen können in den Bereichen Elektronik, Fahrzeuge und Haushaltsgeräte durchgeführt werden?
In der Elektronik können Reparaturen wie das Austauschen von defekten Bauteilen, das Löten von Verbindungen oder das Neuinstallieren von Software durchgeführt werden. Bei Fahrzeugen können Reparaturen wie das Wechseln von Öl und Filtern, das Austauschen von Bremsbelägen oder das Reparieren von Karosserieschäden vorgenommen werden. Im Bereich der Haushaltsgeräte können Reparaturen wie das Austauschen von defekten Teilen, das Reinigen von Verstopfungen oder das Neujustieren von Mechanismen durchgeführt werden. In allen Bereichen ist es wichtig, dass die Reparaturen von qualifizierten Fachleuten durchgeführt werden, um die Sicherheit und Funktionalität der Geräte zu gewährleisten. **
-
Wo könnte man Dinge wie Bücher, Lebensmittel oder Kleidung üblicherweise aufbewahren?
Man könnte diese Dinge üblicherweise in einem Regal, einem Schrank oder einer Kommode aufbewahren. Manche Menschen nutzen auch spezielle Aufbewahrungsboxen oder -behälter für diese Gegenstände. Lebensmittel sollten jedoch immer in einem kühlen und trockenen Ort gelagert werden. **
-
Welche Einkaufsmöglichkeiten bietet die Stadt für Kleidung, Elektronik und Lebensmittel?
Die Stadt bietet eine Vielzahl von Einkaufsmöglichkeiten für Kleidung, darunter große Einkaufszentren, Boutiquen und Second-Hand-Läden. Für Elektronik gibt es mehrere Elektronikfachgeschäfte sowie große Elektronikmärkte. Lebensmittel können in Supermärkten, Wochenmärkten und spezialisierten Geschäften wie Bäckereien und Metzgereien gekauft werden. **
-
Welche Maßnahmen sollten Unternehmen ergreifen, um die Produktsicherheit in den Bereichen Elektronik, Spielzeug und Haushaltsgeräte zu gewährleisten?
Um die Produktsicherheit in den Bereichen Elektronik, Spielzeug und Haushaltsgeräte zu gewährleisten, sollten Unternehmen zunächst strenge Qualitätskontrollen und Tests durchführen, um sicherzustellen, dass ihre Produkte den geltenden Sicherheitsstandards entsprechen. Zudem ist es wichtig, dass Unternehmen regelmäßige Schulungen für ihre Mitarbeiter anbieten, um sie über die neuesten Sicherheitsrichtlinien und -verfahren zu informieren. Des Weiteren sollten sie eine klare und verständliche Kennzeichnung der Produkte mit Sicherheitsinformationen und Warnhinweisen gewährleisten, um die Verbraucher zu informieren. Schließlich sollten Unternehmen ein effektives Rückrufsystem für Produkte implementieren, um im Falle von Sicherheitsproblemen schnell reagieren zu können und die Verbraucher zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.